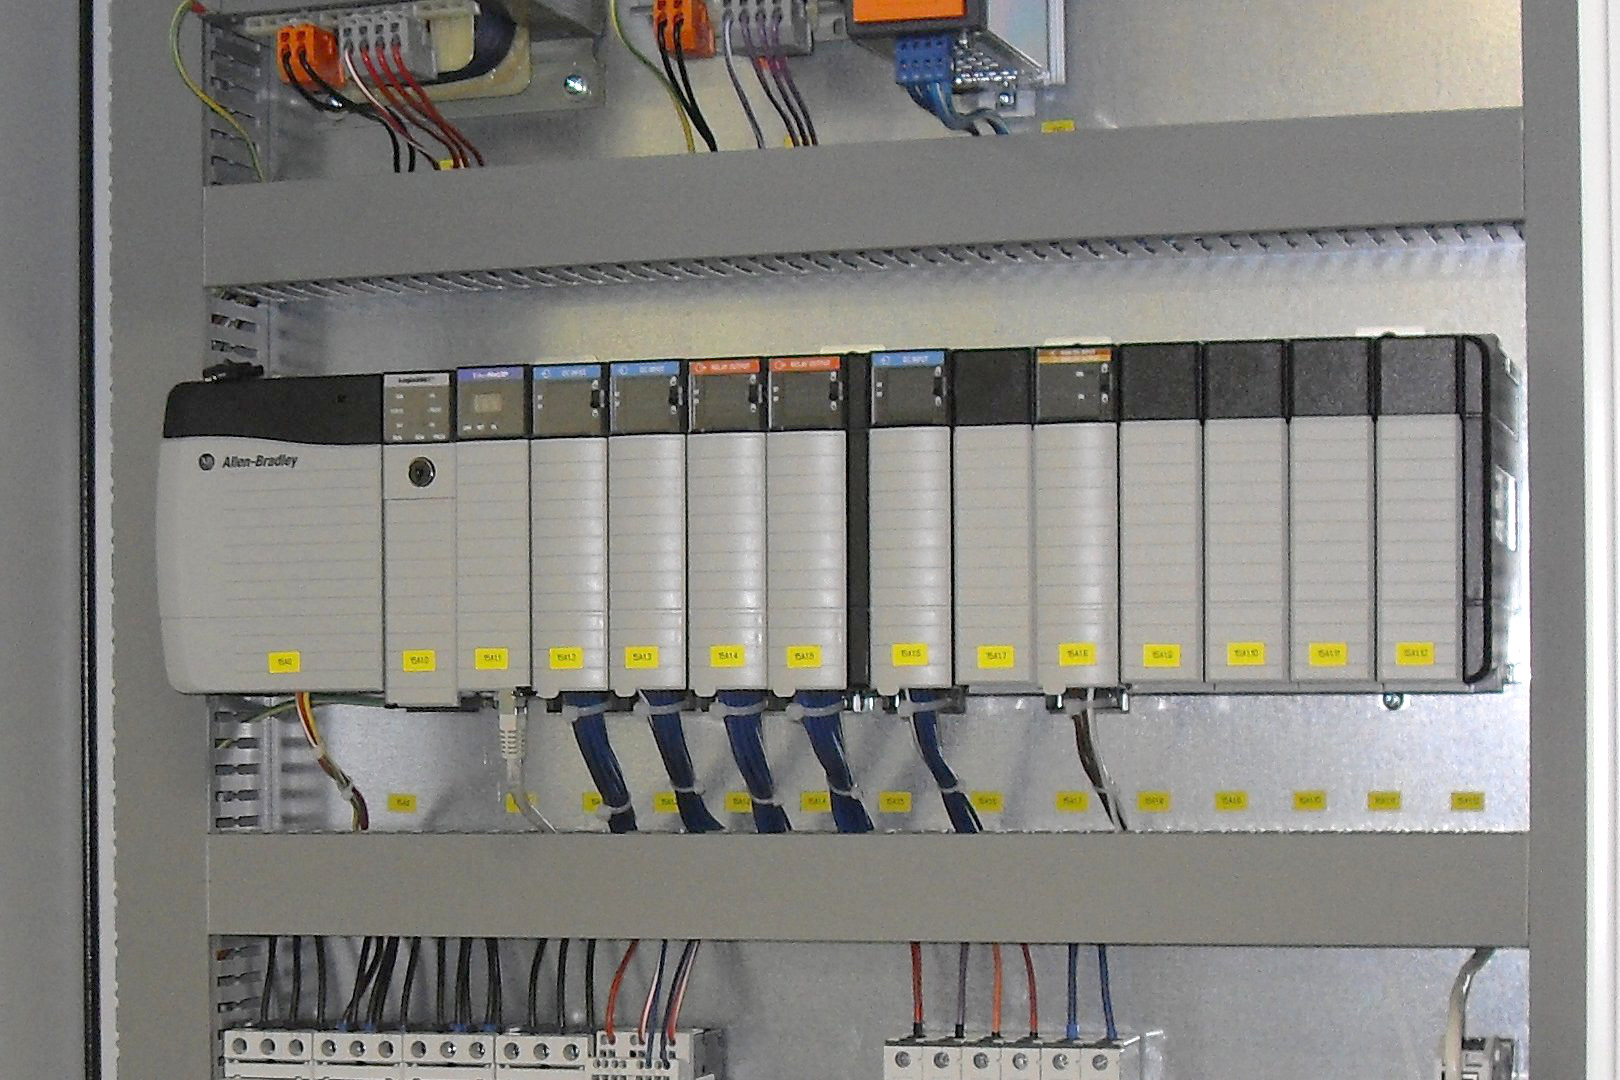
Tusentals industriella styrsystem i Sverige har legat öppna mot internet – ofta utan mer skydd än ett användarnamn och ett lösenord. Det visar en kartläggning från SVT Nyheter som Nationellt cybersäkerhetscenter, NCSC, säger sig dela bilden av. Systemen styr fysisk utrustning, och när de går att nå utifrån ökar risken för både kriminalitet och mer riktade angrepp mot samhällsviktig verksamhet.
Vad SVT hittade
Mellan maj och september identifierade SVT 3 809 unika IP-adresser där industriella styrsystem eller styrsystemtjänster var synliga från det publika internet. I omkring 2 000 av fallen saknades identifierbara skyddslager utöver inloggning med användarnamn och lösenord. En del system gick enligt öppen data att nå utan lösenordskrav alls.
Bland exemplen finns kylsystem i mataffärer och IVF-laboratorier, avfrostningssystem på vindkraftverk, ventilation i vallokaler och utrustning kopplad till moderna lantbruk. Systemen har i många fall varit åtkomliga via en vanlig webbläsare och lett till enkla inloggningssidor. SVT hittade också fall där industriprotokoll som Modbus och BACnet – som i sig ofta saknar inbyggd inloggning – varit direkt nåbara från nätet.
Därför är det allvarligt
Industriella styrsystem, ofta kallade ICS, används för att styra eller övervaka fysisk utrustning på distans. Om någon tar sig in kan konsekvenserna bli mer än dataläckor: värme, kyla, luckor, flöden och processer kan påverkas. John Billow, chef för NCSC som är en del av FRA, säger till SVT att man inte rekommenderar att exponera system på det här sättet.
– När man exponerar sina system mot internet utan rätt lager av säkerhet får man de här sårbarheterna, säger Billow.
Som varnande exempel lyfts cyberangreppet mot dammen vid norska Risevatnet förra året. Hackare tog sig förbi en inloggningssida, öppnade en dammlucka och 500 liter vatten per sekund flödade ut i fyra timmar innan intrånget upptäcktes. Enligt rapporteringen pekades ryska aktörer ut. Fallet visar hur ett svagt skydd kring ett styrsystem kan få omedelbar fysisk effekt.
Myndigheterna har varnat länge
Både FRA och Myndigheten för civilt försvar har under flera år varnat för onödiga internetanslutningar till styrsystem. NCSC delar SVT:s bild av den svenska attackytan och gör nu en egen djupare analys för att se var särskilda insatser behövs. Redan nu kontaktar myndigheten verksamheter inom kritisk infrastruktur när exponeringar upptäcks.
Användarnamn och lösenord räcker inte, enligt Billow – skyddet måste anpassas efter vad systemet styr och vilka följder ett angrepp kan få. VPN, nätverkssegmentering, brandväggar, stark autentisering och att ta bort onödiga öppningar mot internet är exempel på åtgärder som myndigheterna brukar peka på. Allt som är exponerat mot internet är i praktiken också åtkomligt för den som befinner sig där, konstaterar NCSC-chefen.
Vad betyder siffrorna – och vad betyder de inte?
Kartläggningen fångar bara system som syns från internet. Utrustning som är ordentligt avskärmad syns inte alls i siffrorna. Antalet exponerade svenska ICS-adresser har under perioden växlat mellan ungefär 3 600 och 3 800, bland annat beroende på att system kopplas upp eller ned, ändrar konfiguration eller slutar svara. Resultatet ska därför läsas som en uppskattning av attackytan – inte som ett facit över alla styrsystem i landet.
SVT har också bortsett från så kallade honeypots, alltså system som medvetet satts upp för att likna sårbara tjänster och locka till sig eller upptäcka angrepp. Det gör att de 3 809 adresserna i högre grad speglar verkliga, oavsiktligt exponerade miljöer.
Vad verksamheter bör göra nu
För företag, kommuner, fastighetsägare och driftansvariga är budskapet konkret: inventera vilka styrsystem som går att nå utifrån, stäng onödiga öppningar och lägg skydd framför det som måste vara fjärrstyrt. När SVT kontaktade en fastighetsägare där värme och ventilation i en byggnad med Region Västra Götalands kontor i Skövde enligt öppen data gick att styra utan lösenord, stängdes exponeringen omedelbart.
För den som söker efter hur säkra svenska styrsystem egentligen är är svaret efter måndagens granskning tydligt: många är mer nåbara än de borde vara, och lösenordssidor är ingen tillräcklig mur. NCSC:s delade bedömning gör att frågan inte längre bara är en mediekartläggning – den är en operativ varning till dem som äger och driver samhällsviktig teknik.